Ciberespías chinos acechan a gobiernos de Centroamérica
Guatemala, Panamá y Honduras aparecen entre los objetivos de una campaña de espionaje capaz de tomar capturas de pantalla, extraer documentos y controlar equipos infectados.
Un grupo chino de ciberespionaje, conocido como FamousSparrow, puso en la mira a entidades gubernamentales de Honduras, Guatemala y Panamá, como parte de una campaña que desde mediados de 2025 se concentró principalmente en América Latina, según una investigación de la firma eslovaca de seguridad informática ESET.
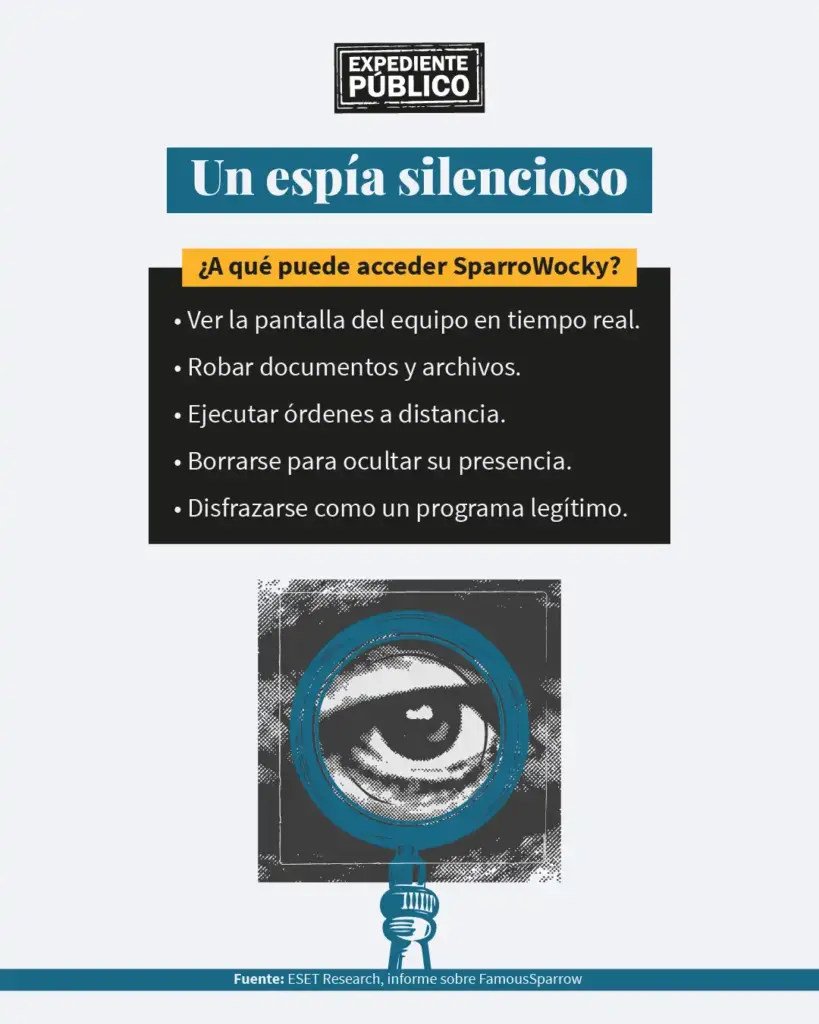
El grupo utiliza SparroWocky, un nuevo programa malicioso diseñado para permanecer oculto dentro de los sistemas comprometidos. Entre sus capacidades están tomar capturas de pantalla de manera periódica, extraer archivos, ejecutar comandos a distancia y utilizar una computadora infectada como puente para comunicarse con otros sistemas.
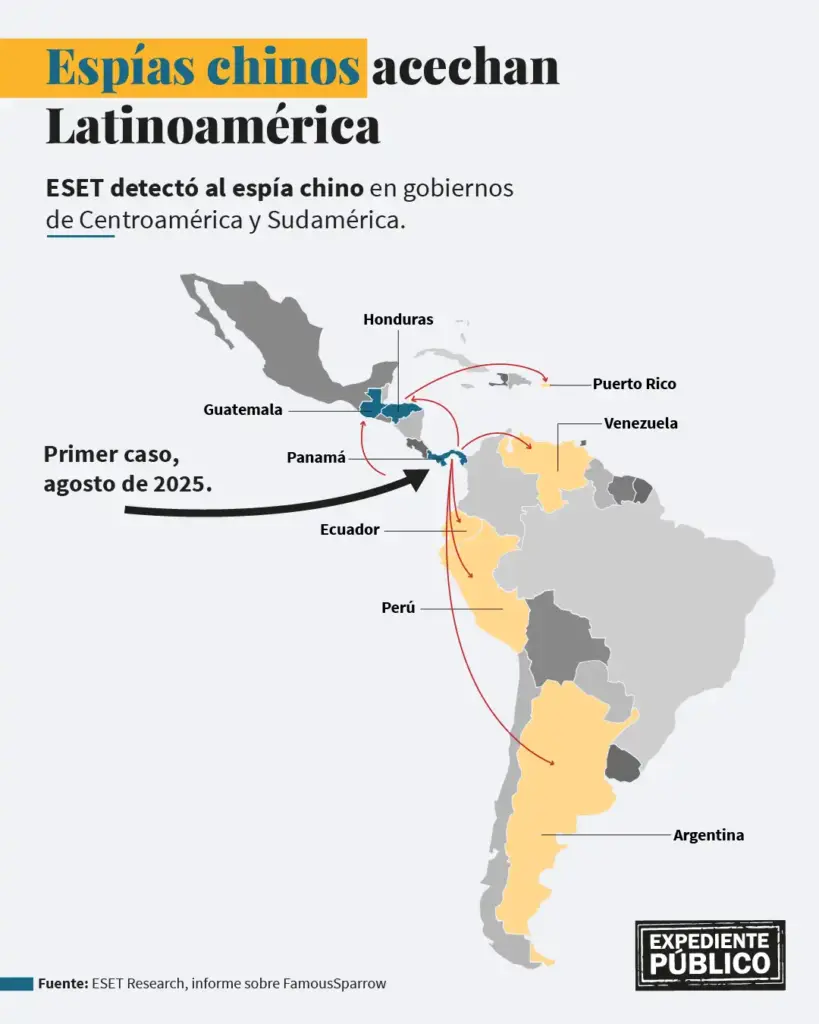
ESET también detectó el uso de este programa contra entidades gubernamentales de Argentina, Ecuador, Perú, Venezuela y Puerto Rico. En total, ocho países y territorios de América Latina aparecen entre los objetivos identificados por la firma.
La investigación no identifica las instituciones atacadas ni cuántas fueron afectadas. Camilo Gutiérrez, investigador de ESET, explicó a Expediente Público que el objetivo de la firma no es exponer a las instituciones comprometidas, sino documentar cómo fueron detectados y bloqueados los intentos de intrusión.
De Panamá a ocho países
ESET identificó los primeros rastros de esta campaña de ciberespionaje en Panamá alrededor de agosto de 2025. Semanas después detectó actividad similar en Honduras y Guatemala, antes de que los ataques aparecieran también en Ecuador, Perú, Argentina, Venezuela y Puerto Rico.
La secuencia de detecciones llevó a los investigadores a considerar que no se trataba de incidentes aislados. “Esto es algo que realmente está siendo organizado, que hay una metodología”, explicó Gutiérrez.
FamousSparrow no es un grupo nuevo. ESET lo documentó públicamente por primera vez en 2021, aunque estima que está activo al menos desde 2019. En sus primeras operaciones conocidas atacó principalmente hoteles en distintos lugares del mundo, aunque también dirigió sus operaciones contra gobiernos, organizaciones internacionales, asociaciones comerciales, empresas de ingeniería y bufetes de abogados.
La novedad está en el cambio geográfico.
Desde julio de 2025, FamousSparrow concentró sus operaciones casi exclusivamente en América Latina. Entre mediados de 2025 y 2026, 90% de los objetivos registrados por ESET estaban en la región. Esta cifra no representa todos los ataques ejecutados por el grupo, sino únicamente aquellos que lograron detectar.
¿Por qué Centroamérica?
FamousSparrow no parece tener como objetivo principal el robo de dinero o la extorsión. De acuerdo con ESET, el interés está en obtener información que pueda proporcionar una ventaja estratégica o geopolítica.
“Lo que nosotros estamos viendo es que están buscando información importante que pueda llegar a ser sensible para tener algún tipo de ventaja desde el punto de vista geopolítico”, señaló Gutiérrez.
El ciberespionaje permite a un atacante acceder a documentos, comunicaciones y actividades de una institución sin necesidad de interrumpir sus operaciones. En este caso, la capacidad de SparroWocky para controlar remotamente los equipos ofrece además una ventana sobre lo que ocurre dentro de las organizaciones comprometidas.
ESET considera que la campaña podría estar relacionada con el creciente interés de China en América Latina y con la competencia estratégica entre Washington y Beijing.
La firma plantea como hipótesis que FamousSparrow busca ayudar al país asiático a monitorear y anticipar las reacciones de los gobiernos latinoamericanos ante movimientos de EE. UU.
¿Vinculado al Gobierno chino?
ESET considera que FamousSparrow estaría vinculado a China, “lo que nosotros podemos llegar a saber o a entender es que ese tipo de grupos están vinculados con entidades o con la defensa del gobierno chino”, explicó Gutiérrez.
Esa atribución se basa, entre otros elementos, en el uso de herramientas exclusivas del grupo y en la coincidencia entre las organizaciones atacadas en campañas anteriores y las que ahora fueron objeto de intentos de despliegue de SparroWocky.
ESET también ha señalado que la relación exacta de FamousSparrow con otros grupos vinculados a China todavía no está completamente determinada.
Lea: El nuevo petróleo: China y el control de las bases de datos en Latinoamérica
Un espía silencioso
El nuevo instrumento utilizado por FamousSparrow se llama SparroWocky. Es lo que los informáticos llaman como un “backdoor” o “puerta trasera”, un programa que permite a un atacante mantener acceso remoto a una computadora comprometida.
Su capacidad más reveladora es la vigilancia de la pantalla. SparroWocky puede tomar una captura inicial y después registrar cambios en la pantalla cada 500 milisegundos, es decir, dos veces por segundo. En la práctica, esto permite al atacante observar de manera casi continua lo que ocurre en la computadora infectada.
El programa también puede extraer archivos, ejecutar comandos, cargar otros programas en memoria y establecer conexiones que permitan utilizar el equipo comprometido como puente hacia otros sistemas.
ESET documentó además una función de autodestrucción. Desde el servidor de comando y control, los atacantes pueden ordenar al programa que elimine sus mecanismos de persistencia y los archivos que lo componen.
La capacidad para ocultarse es parte central de su diseño. SparroWocky puede hacerse pasar por una biblioteca legítima que necesita otro programa para ejecutarse. El objetivo es dificultar que las herramientas de seguridad detecten el código malicioso.
En palabras de Gutiérrez, el grupo aprovecha vulnerabilidades de los sistemas para instalar el código malicioso código cuyo propósito es el mismo: “el espionaje”.
Panamá: el caso más revelador
El caso panameño ofrece uno de los indicios más claros sobre el posible interés estratégico detrás de la campaña.
Según ESET, una de las entidades panameñas identificadas entre los objetivos está directamente involucrada en la disputa alrededor de dos puertos ubicados en los extremos del Canal de Panamá, que hasta hace poco eran operados por CK Hutchison, una compañía con sede en Hong Kong.
La concesión de esos puertos se convirtió en un asunto de creciente importancia geopolítica durante 2025, en medio de la posición de EE. UU sobre la presencia china alrededor del Canal y del intento de venta de la participación de CK Hutchison a un consorcio encabezado por la empresa estadounidense BlackRock.
ESET considera “muy probable” que la operación de FamousSparrow buscara obtener información anticipada y privilegiada sobre las intenciones de las autoridades panameñas en torno a este conflicto.
La firma no identifica a la institución que fue blanco del ataque. Gutiérrez ubica las detecciones de FamousSparrow en Panamá dentro de sectores vinculados al Gobierno y la justicia.
“Somos un objetivo al cien por ciento, tanto en banca, logística y similares”, afirmó a Expediente Público Hubert Demercado, experto panameño en ciberseguridad.
Su preocupación es que una intrusión pueda permanecer activa durante largos períodos sin ser detectada. Un atacante, estima, puede permanecer desde semanas hasta un año dentro de una organización.
Panamá cuenta con un CSIRT nacional y ha desarrollado capacidades institucionales de respuesta, pero Demercado considera que el país todavía tiene camino por recorrer para consolidar su legislación y sus capacidades de protección.
Además: China bloqueó la venta de los puertos del Canal de Panamá
Guatemala: un Estado con sistemas expuestos
La campaña de FamousSparrow no es el único riesgo que enfrenta Guatemala. El investigador y experto en seguridad digital Luis Assardo analizó desde Berlín 134 sitios web del Estado guatemalteco y encontró numerosas deficiencias de seguridad.
Su análisis no corresponde a ataques de FamousSparrow ni demuestra que ese grupo haya penetrado esos sistemas. Sirve, sin embargo, para mostrar el nivel de exposición que enfrentan algunas instituciones públicas.
En abril de 2026, el análisis encontró que 64% de los sitios evaluados obtuvo una calificación D y que solo dos alcanzaron la categoría A. Entre las vulnerabilidades identificadas estaban la ausencia de políticas de seguridad web y la falta de mecanismos básicos de protección.
El caso más grave fue el de la Dirección General de Control de Armas y Municiones (Digecam), cuyo sistema fue vulnerado y cuyos datos fueron posteriormente ofrecidos para la venta.
Assardo advierte que muchas instituciones todavía presentan fallas elementales de seguridad. “Es casi una joya encontrar cuando en una institución están utilizando administradores de contraseñas”, afirma.
Guatemala también enfrenta un rezago legislativo. La discusión de una legislación específica sobre ciberseguridad lleva años en el Congreso.
Para el investigador, la respuesta requiere algo más que nuevas leyes. Propone una fuerza de tarea que revise institución por institución y corrija las vulnerabilidades más básicas.
Honduras: un objetivo en una infraestructura vulnerable
Honduras aparece como uno de los países centroamericanos incluidos en la campaña de FamousSparrow. La relevancia del caso coincide con un contexto de creciente importancia geopolítica para el país. En marzo de 2023, Honduras rompió relaciones diplomáticas con Taiwán y estableció relaciones con la República Popular China.
Ese giro abrió una nueva etapa en las relaciones entre Tegucigalpa y Beijing, con un aumento de los vínculos diplomáticos y económicos.
Sin embargo, ESET no afirma que el establecimiento de relaciones diplomáticas sea la causa de los ataques contra Honduras. Su análisis regional plantea, de manera más amplia, que el creciente interés de China en América Latina puede estar relacionado con el nuevo foco de FamousSparrow en la región.
Honduras enfrenta además debilidades institucionales en materia de ciberseguridad. En 2018, el Congreso Nacional discutió un proyecto de Ley Nacional de Ciberseguridad y Medidas de Protección ante los Actos de Odio y Discriminación en Internet y Redes Sociales.
La iniciativa llegó a ser aprobada en primer debate, pero su discusión fue posteriormente suspendida y el proyecto no se convirtió en ley.
El país tampoco contaba con un CSIRT nacional al momento de las evaluaciones regionales más recientes. El informe de ciberseguridad elaborado por el Banco Interamericano de Desarrollo (BID) y la Organización de los Estados Americanos (OEA) identifica esta ausencia como una de las brechas de capacidad institucional de Honduras.
Leer: 5 razones por las que Honduras no firmó el TLC con China
Esto no significa que no existan equipos de respuesta en el país. La Universidad Nacional Autónoma de Honduras (UNAH) cuenta con un CSIRT propio, mientras el sector financiero también dispone de un equipo especializado. El problema es la ausencia de una capacidad nacional que coordine la respuesta frente a ataques que afecten al Estado en su conjunto.
En agosto de 2026, CONATEL informó que el Gobierno trabajaba en la creación del primer Centro Nacional de Respuesta a Incidentes de Ciberseguridad.
¿Qué hacer frente al espionaje?
Para Gutiérrez, el problema no es la falta de herramientas para defenderse. “El conocimiento y la tecnología para poder protegerse está. Lo que falta, obviamente, es que las entidades lo puedan adoptar”, sostiene.
Entre las medidas básicas están mantener actualizados los sistemas, utilizar autenticación de dos factores, emplear administradores de contraseñas y restringir el acceso a documentos y sistemas sensibles.
Le interesa: China Index: Influencia china en Panamá va más allá del canal
Pero la campaña de FamousSparrow muestra que el desafío va más allá de instalar un antivirus.
Los ataques están dirigidos contra información que puede tener valor político, económico o estratégico. Y un programa como SparroWocky no necesita paralizar una institución para ser útil, puede permanecer oculto mientras observa pantallas, extrae documentos, ejecuta instrucciones y recopila información.
El objetivo del espionaje, en última instancia, no es necesariamente destruir los sistemas, es saber qué ocurre dentro de ellos antes que los demás.